Phishing erkennen und melden
Lookalike-Webseiten, verdächtige Anhänge, QR-Codes und ungewöhnliche Anfragen sicher einordnen und intern melden.
Browserbasierte SaaS-Software
Der Cyber-Drill „Der neue Kunde“ ist browserbasierte SaaS-Software für Entscheidungen zu Phishing, verdächtigen Anmeldeanfragen, Datenschutz und internen Meldewegen.
50 Sekunden Produktvorschau
Sehen Sie, wie Mitarbeitende ohne Lernplattform direkt in eine realistische Entscheidungssituation starten.
Beispielansicht mit fiktivem Unternehmen. Es werden keine Kunden- oder Teilnehmerdaten gezeigt.
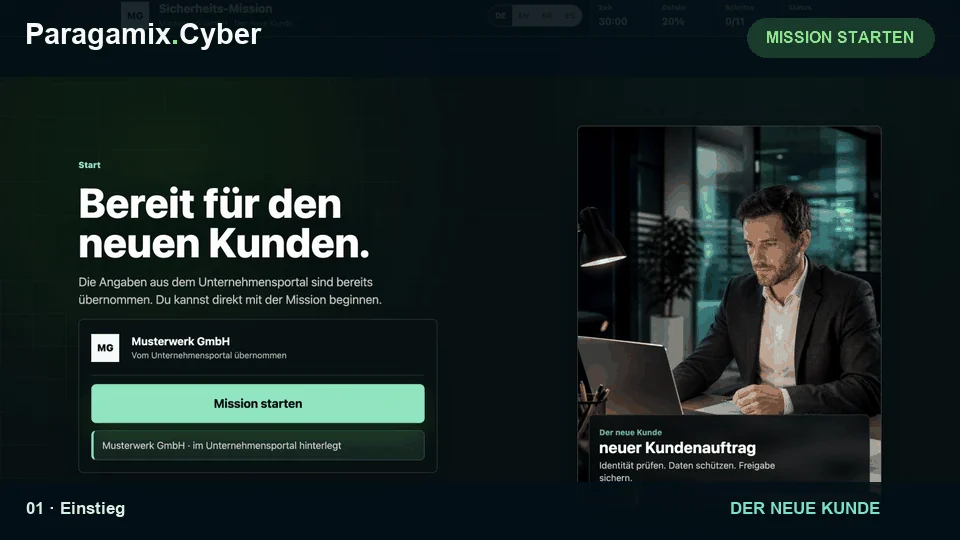 Beispieldaten · keine Kundendaten
Browserbasierte SaaS-Software · 15 Minuten · 1,99 € netto je digitalem Zugang · 90 Tage Zugang · kein Abo.
Für mein Unternehmen einsetzenMitarbeitende erleben typische Situationen aus Büro, Homeoffice, Kundenkontakt und digitaler Zusammenarbeit. Jede Entscheidung zeigt unmittelbar, welches Verhalten sicher ist.
Die SaaS-Software eignet sich als schneller Einstieg ohne Installation und ohne neues Lernplattform-Projekt.
Inhalt und Auslieferung
Der Fokus liegt auf Meldewegen, Zugriffsschutz und dem Schutz kritischer Informationen im Alltag.
Lookalike-Webseiten, verdächtige Anhänge, QR-Codes und ungewöhnliche Anfragen sicher einordnen und intern melden.
Authenticator-Anfragen, Nummernabgleich, Passwortmanager und das Verbot der Code-Weitergabe richtig anwenden.
Kunden-, Vertrags-, Personen- und Zugangsdaten schützen und Cloud-Freigaben nach Zweck, Empfänger, Berechtigung und Ablauf begrenzen.
Konkrete Entscheidungen statt abstrakter Regeltexte: prüfen, begrenzen und melden.
Ein schlanker, browserbasierter Softwarezugang für interaktives Awareness-Training.
Auch als Mission-Code im Beratungs-, ISMS-, NIS2- oder Datenschutzpaket einsetzbar.
Kostenloses Praxispaket
Passwort- und MFA-Regeln, Kontowiederherstellung und Zugangsverwaltung als Word und PDF – ergänzt durch drei Praxisfälle.